

Security specialist over ‘device code phishing’: 'Slachtoffer helpt aanvaller zelf naar binnen'
5 min
'De afzender wordt soms weergegeven als 'Microsoft User' in plaats van een naam. Je logt daadwerkelijk in bij Microsoft, dus alles ziet er legitiem uit.' (Foto: Shutterstock)
Expertisecentrum Z-CERT waarschuwde eind september voor phishing met ‘verificatiecodes’, die zich kan verspreiden in de eerste lijn. Aurion van der Meer, security specialist bij Z-CERT, legt uit hoe deze vorm van phishing werkt, hoe je het herkent en voorkomt.
Z-CERT, het expertisecentrum voor cybersecurity in de zorg, waarschuwde in een zogeheten ‘dreigingsbeeld’ begin dit jaar al voor ‘device code phishing’ (Zie: ‘Cybersecuritybeeld voor de zorg’) . 'Phishing gebeurt constant en is laagdrempeliger geworden’, vertelt Aurion van der Meer. ‘Criminelen werken met platforms die al klaarliggen voor gebruik. Ze kopen zich in, hoeven er weinig van te weten en veel gaat automatisch. Ze kopen dan een phishingkit en in dit geval was dat de Kali365-kit. Daar zit steeds meer in, waardoor aanvallers steeds minder hoeven te weten om een goede campagne op te zetten. Sinds april zien we dat ze deze kit ook inzetten voor device code phishing.'
‘Mail van de apotheek op de hoek’
Hackers willen doen voorkomen dat alles normaal lijkt, precies zoals de ontvanger het verwacht, schetst Van der Meer. ‘Dan is het slim om een mail te sturen vanuit een mailbox waarvan je mail verwacht, namelijk die van een collega-zorgorganisatie. Bijvoorbeeld van de apotheek op de hoek, waarvan de mailbox al eerder gekraakt kan zijn. De apotheek heeft zelf nog gewoon toegang, maar de hacker eveneens.’
‘Ook is het echt een mail van de apotheek, alleen zit iemand anders aan de knoppen. In het onderwerp staat dat de apotheek een bestand met je heeft gedeeld. De tekst staat in het gewone sjabloon van de organisatie, voorzien van een bekende handtekening en je ziet een gewone link. Je denkt daarom niet: dit is phishing.'
Vervolgens combineren de aanvallers verschillende trucs, vervolgt Van der Meer. 'De link verwijst naar een vertrouwde cloudomgeving, zoals OneDrive, SharePoint. Google Drive of een formulier in Microsoft Forms. Daar staat een knop met een verkorte link, bijvoorbeeld van TinyURL. Die verbergt waar de echte phishingpagina staat. Je denkt: ik zit in een Microsoft-omgeving, die andere organisatie ook, dus het klopt allemaal. Je klikt, want je wilt dat bestand openen.'
‘Je logt echt in bij Microsoft’
De volgende pagina lijkt op een Microsoft-omgeving, met 'Secured by Microsoft' eronder. Er staat een code op, met de vraag die in te voeren om het document te openen. 'Op het moment dat het slachtoffer de pagina opent, start de phishingkit op de achtergrond automatisch een inlogsessie voor een apparaat van de aanvaller. Dat moet tegelijk gebeuren, anders verloopt de code. Normaal gebruik je een device code om bijvoorbeeld een smart-tv aan te melden: de tv toont een code, die vul je op je telefoon in. Hier gebeurt hetzelfde, alleen log je zonder het te weten een apparaat van de boeven in.'
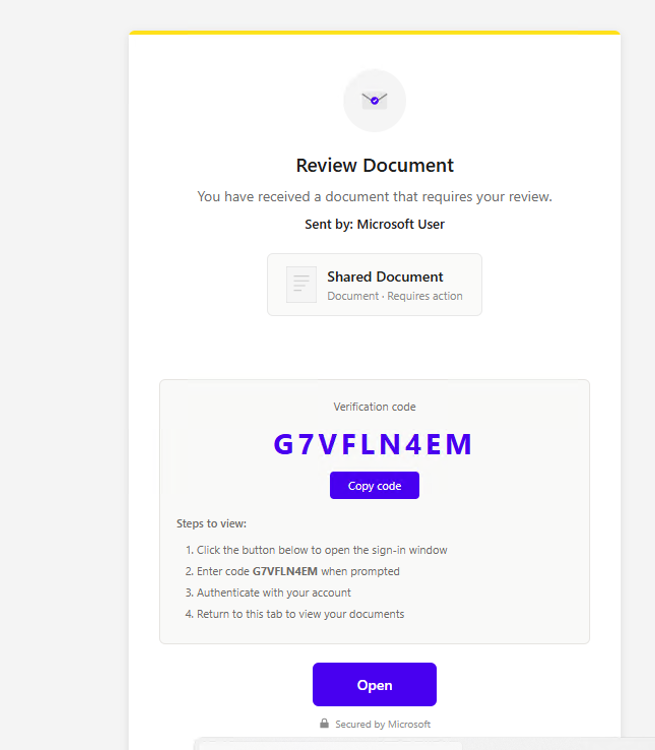
'Wie op de knop ‘Open’ klikt, krijgt een pop-up te zien. Het vervelende is: je logt daadwerkelijk in bij Microsoft, dus alles ziet er legitiem uit. Heeft je organisatie multifactor authenticatie ingesteld, dan doorloop je die ook. Daarna is de sessie goedgekeurd. De aanvaller heeft dan een actieve verbinding met jouw account, bijvoorbeeld in Outlook of SharePoint. Het slachtoffer helpt de aanvaller dus zelf naar binnen en heeft dat meestal niet door.'
‘Boeven zoeken eerst naar interessante conversaties’
Wat de aanvallers daarna doen, hangt af van hoe goed de beveiliging van de organisatie is ingesteld. 'Vaak doorzoeken ze eerst zo snel mogelijk de mailbox. Als hier interessante conversaties instaan, bijvoorbeeld over facturen, downloaden ze deze om fraude te plegen. In een lopende conversatie over een betaling gaat de aanvaller ertussen zitten en past hij het rekeningnummer aan.'
‘Uiteindelijk gaat het om geld. Ze nemen zoveel mogelijk accounts over en verkopen die door aan andere criminelen. Met een werkend account kunnen ze veel schade aanrichten, want ze zijn binnen in de organisatie. Ze kunnen bestanden downloaden en de organisatie daarmee gijzelen.’
‘Phishing vanuit een gekraakt account werkt als een olievlek’
Op welke schaal dit in Nederland gebeurt, durft Van der Meer niet te zeggen. 'Het is constant gaande. Het vervelende is dat elke gekraakte zorgmailbox weer nieuwe slachtoffers oplevert, veel meer dan een mail vanaf een Gmail-adres. Zo verspreidt het zich als een olievlek naar de organisaties waarmee de getroffen instelling contact heeft: van de apotheek naar de huisarts of naar nog meer apotheken. Onlangs was er weer een in de eerste lijn. Op dit moment krijgen we geen meldingen, de olievlek lijkt opgedroogd, maar het kan zo weer gebeuren.'
‘Op het werk heeft bijna niemand deze inlogmethode nodig’
Device code phishing is eenvoudig te voorkomen, benadrukt Van der Meer. ‘Beheerders kunnen device code authentication simpelweg uitzetten. Die manier van inloggen, bedoeld om bijvoorbeeld een televisie aan te melden, heb je in een professionele omgeving meestal niet nodig. Voor standaard accounts zou dit niet aan moeten staan.
‘Device code phishing’ in 5 stappen:
Stap 1: Misbruik van een vertrouwd e-mailaccount
Stap 2: Doorverwijzing via een vertrouwde cloudomgeving
Stap 3: Device code phishingpagina
Stap 4: Authenticatie via Microsoft
Stap 5: Toegang voor de aanvaller
‘Device code phishing’ is te herkennen aan:
- Een onverwachte mail dat een bekende organisatie een bestand met je wil delen, waarbij de afzender klopt.
- Een pagina waarop je een code dient in te voeren op microsoft.com/devicelogin om een document te openen. Normaliter is voor het openen van een document geen code nodig.
- Een webadres zonder Microsoft erin, op een pagina die op Microsoft lijkt.
- Let op afwijkende zaken, ook in ogenschijnlijk betrouwbare berichten. Opvallend daarbij: een afzender wordt soms weergegeven als 'Microsoft User' in plaats van met een naam. Vertrouw je een bericht niet, verifieer het dan anders, zoals telefonisch.
Meer lezen?
- Z-Cert, Z-CERT waarschuwt voor actieve phishingcampagne, 23 september 2026
- Z-Cert, ‘Z-CERT publiceert Cybersecuritybeeld: zorg moet rekening houden met langdurige uitval van digitale systemen’, 3 maart 2026
- KNMT, Waarschuwing voor cyberaanval in de zorg, 29 september 2026
Meer artikelen met dit thema
‘Ieder een huisarts’ moet hét landelijk netwerk voor huisartsinschrijving worden
4 minMijnPraktijk, een online platform dat patiënten koppelt aan huisartsenpraktijken die nieuwe patiënten aannemen…
Hoe veilig is jouw IT-leverancier? De cruciale vragen die elke zorgondernemer moet stellen
4 minGeen geruststellende gedachte, maar wel een realistische: ook een zorgpraktijk krijgt vroeg of laat te maken…
Zorgverlener 5.0 komt eraan. Maar waar sta jezelf?
5 minDe Zorgverlener 5.0 is geen ver-van-mijn-bed-show meer, schrijft Eveline Bosselaar. De focus van bijvoorbeeld…
Snelterecht vult vrijgekomen afspraken digitaal opnieuw in
3 minSnelterecht start samen met Gelre ziekenhuizen een pilot waarin patiënten op de wachtlijst digitaal een…
ZIO breidt programma PlusPraktijk 2.0 uit naar 25 huisartsenpraktijken
4 minZorggroep ZIO, de regionale huisartsenorganisatie in de regio Maastricht-Heuvelland, breidt het programma…

Tandarts Poeya Mohtadili: 'AI wordt onmisbaar in de praktijk, mits jij de baas bent over AI'
4 minDe tandartspraktijk ondergaat een stille revolutie, stelt tandarts-praktijkhouder Poeya Mohtadili. Waar…
Jeroen Boogmans en de prijs van minder doen: 'Ik werk misschien aan mijn eigen faillissement'
8 min‘Als ik eerlijk ben, denk ik dat mensen vaak te snel naar de fysio gaan. Er wordt misschien wel te veel…
Paul Koning (OurMind): ‘We gaan eerste lijn, tweede lijn en sociaal domein met elkaar verbinden’
5 minOurMind – ‘de AI-collega van huisartsen en specialisten’ – ontvangt een investering van 2,1 miljoen euro om de…
Reactie toevoegen